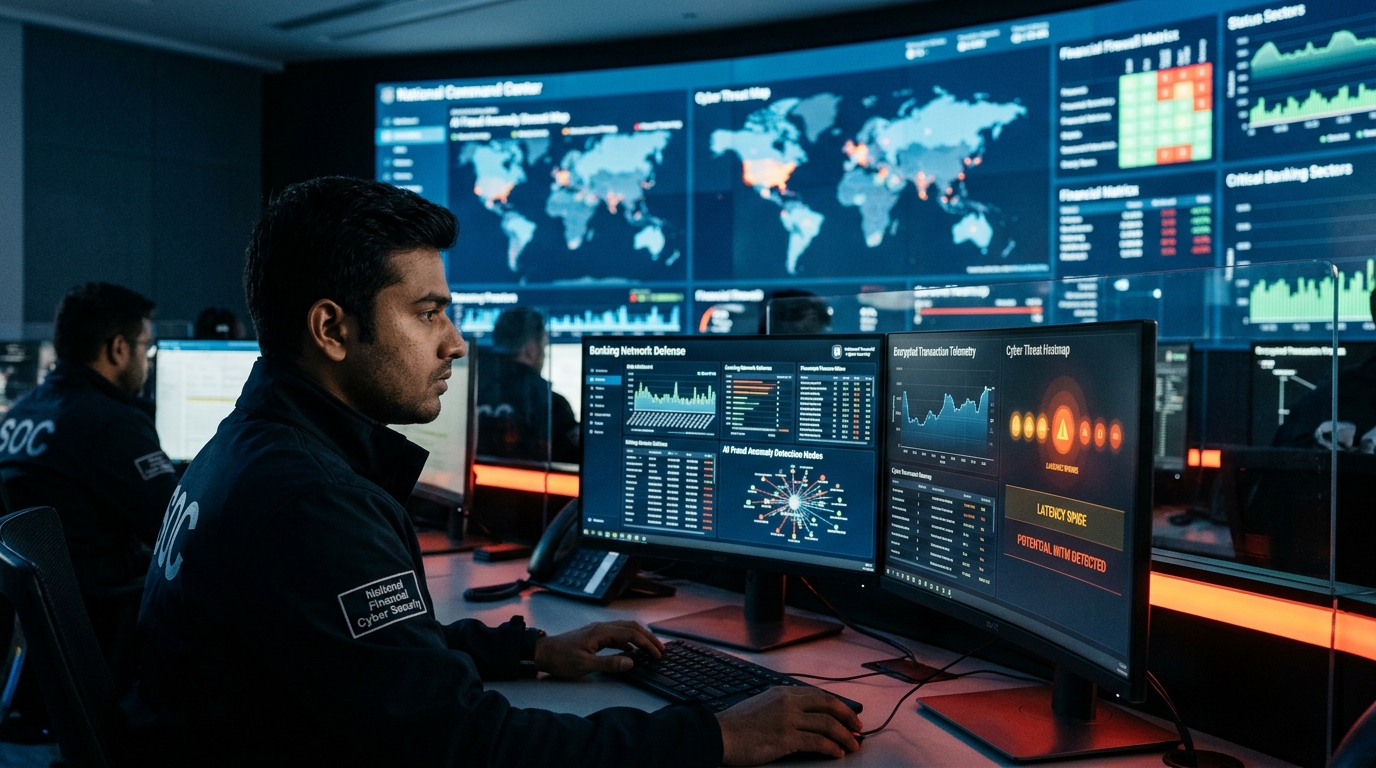
नई दिल्ली (PaisaKhabar News Desk): कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) ने भारतीय बैंकिंग, NBFC और फिनटेक कंपनियों के लिए एक उच्च-स्तरीय सुरक्षा एडवाइजरी जारी की है। CERT-In ने चेतावनी दी है कि हैकर्स अब AI (आर्टिफिशियल इंटेलिजेंस) आधारित साइबर हमलों और 'Crafty Falcon' जैसे एडवांस थ्रेट्स का इस्तेमाल करके वित्तीय प्रणाली को निशाना बना रहे हैं। ये एआई-संचालित हमले न केवल बैंक खातों से फंड ट्रांसफर फ्रॉड को अंजाम दे रहे हैं, बल्कि डिजिटल सबूत भी तुरंत मिटा रहे हैं। सरकार ने सभी वित्तीय संस्थानों को अपने साइबर सुरक्षा इंफ्रास्ट्रक्चर को तुरंत मजबूत करने और रियल-टाइम थ्रेट मॉनिटरिंग लागू करने का निर्देश दिया है।
📌 मुख्य बिंदु (Key Highlights):
- CERT-In ने बैंकिंग और फिनटेक सेक्टर के लिए AI-संचालित हमलों का हाई अलर्ट जारी किया
- ‘Crafty Falcon’ जैसे एडवांस्ड एआई टूल्स का उपयोग करके खातों से फंड ट्रांसफर फ्रॉड का खतरा
- साइबर हमलावर सेकंड्स में वित्तीय धोखाधड़ी कर डिजिटल साक्ष्य और लॉग्स मिटा रहे हैं
- I4C और CERT-In ने संस्थानों को AI-आधारित फ्रॉड डिटेक्शन और मल्टी-फैक्टर ऑथेंटिकेशन लागू करने की दी सलाह
CERT-In का अलर्ट: बैंकिंग और फिनटेक सेक्टर पर AI हमले
कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) ने बैंकिंग और फिनटेक सेक्टर के लिए एक गंभीर चेतावनी जारी की है। सरकारी साइबर सुरक्षा एजेंसी के अनुसार, हैकर्स अब आर्टिफिशियल इंटेलिजेंस (AI) और मशीन लर्निंग टूल्स का फायदा उठाकर वित्तीय संस्थानों के सर्वर और बैंकिंग ऐप्स पर हमले कर रहे हैं। ये हमले पारंपरिक साइबर हमलों की तुलना में अत्यधिक परिष्कृत और तेज हैं। एआई-संचालित टूल्स का उपयोग करके हमलावर ग्राहकों के संवेदनशील वित्तीय डेटा, Credit Card विवरण और यूपीआई क्रेडेंशियल्स को हैक करने की कोशिश कर रहे हैं।
एजेंसी ने विशेष रूप से गैर-बैंकिंग वित्तीय कंपनियों (NBFCs) और डिजिटल लेंडिंग फिनटेक प्लेटफॉर्म्स को सतर्क रहने का निर्देश दिया है। फिनटेक कंपनियों के एपीआई (API) आर्किटेक्चर में मौजूद कमियों को एआई बॉट्स के माध्यम से स्कैन किया जा रहा है। CERT-In ने स्पष्ट किया है कि यदि वित्तीय संस्थानों ने समय रहते अपने सुरक्षा प्रोटोकॉल अपडेट नहीं किए, तो ग्राहकों के जमा धन और अनधिकृत फंड ट्रांसफर का जोखिम कई गुना बढ़ सकता है। सभी बैंकों को अपने नेटवर्क ऑडिट और थ्रेट इंटेलिजेंस को सक्रिय करने को कहा गया है।
Crafty Falcon और डिजिटल साक्ष्य मिटाने की नई हैकिंग तकनीक
साइबर सुरक्षा विश्लेषकों ने पाया है कि AI-आधारित 'Crafty Falcon' जैसे साइबर हमले बेहद चालाकी से अंजाम दिए जा रहे हैं। इन हमलों की मुख्य विशेषता यह है कि यह सिस्टम में घुसपैठ करने के बाद सेकंड्स के भीतर अनधिकृत ट्रांजैक्शन पूरा कर लेते हैं और तुरंत अपनी मौजूदगी के सभी डिजिटल सबूत मिटा देते हैं। भारतीय साइबर अपराध समन्वय केंद्र (I4C) ने भी पुष्टि की है कि एआई एल्गोरिदम का उपयोग करके हैकर्स सुरक्षा प्रणालियों को चकमा देने और फोरेंसिक लॉग्स को मिटाने में सक्षम हो रहे हैं।
पारंपरिक बैंकिंग सुरक्षा प्रणालियां अक्सर असामान्य व्यवहार को पकड़ने में समय लेती हैं, लेकिन एआई-चालित हमलावर इंसानी व्यवहार की सटीक नकल (Deepfake Voice and Behavioral Mimicry) करके ऑथेंटिकेशन लेयर्स को बायपास कर रहे हैं। इसके अलावा, फिशिंग ईमेल और मैसेज को एआई के जरिए इतना सटीक बनाया जा रहा है कि उपभोक्ता आसानी से धोखाधड़ी का शिकार हो जाते हैं। नियामक संस्थाओं ने बैंकों को निर्देश दिया है कि वे केवल मानव समीक्षा पर निर्भर न रहें, बल्कि खुद भी एआई-आधारित एंटी-फ्रॉड डिफेंस सिस्टम तैनात करें।
वित्तीय संस्थानों पर नियामक प्रभाव और सुरक्षा अनुपालन निर्देश
CERT-In और भारतीय रिजर्व बैंक (RBI) के साइबर सुरक्षा ढांचे के तहत वित्तीय संस्थानों को कड़े सुरक्षा मानकों का पालन करना अनिवार्य कर दिया गया है। बैंकों और फिनटेक कंपनियों को निर्देश दिया गया है कि वे अपने सभी डिजिटल कस्टमर टचपॉइंट्स पर एंड-टू-एंड एन्क्रिप्शन (E2EE) और जीरो-ट्रस्ट आर्किटेक्चर लागू करें। इसके साथ ही, किसी भी संदिग्ध साइबर घटना की रिपोर्ट CERT-In को 6 घंटे की वैधानिक समय सीमा के भीतर देना अनिवार्य है, ताकि समय रहते अंतर-एजेंसी कार्रवाई की जा सके।
उपभोक्ता सुरक्षा के नजरिए से, यह एडवाइजरी बैंकिंग सेक्टर को अपने आईटी इंफ्रास्ट्रक्चर में एआई-संचालित एनालिटिक्स जोड़ने के लिए मजबूर करती है। यदि कोई बैंक या फिनटेक फर्म सुरक्षा मानकों में लापरवाही बरतती है, तो उस पर नियामक ढांचा सख्त जुर्माना लगा सकता है। ग्राहकों के वित्तीय हितों की रक्षा के लिए बैंकों को ऑटोमेटेड फ्रॉड अलर्ट सिस्टम और बायोमेट्रिक ऑथेंटिकेशन को और अधिक मजबूत करने के स्पष्ट निर्देश जारी किए गए हैं।
डिजिटल बैंकिंग धोखाधड़ी से बचाव के लिए जरूरी कदम
एआई-संचालित बैंकिंग धोखाधड़ी से सुरक्षित रहने के लिए बैंक ग्राहकों और फिनटेक उपयोगकर्ताओं को जागरूक रहने और सुरक्षा प्रोटोकॉल अपनाने की सख्त जरूरत है। CERT-In और I4C द्वारा जारी सुरक्षा निर्देशों का पालन करके उपभोक्ता अपने खातों को सुरक्षित रख सकते हैं:
- चरण 1: बैंकिंग ऐप्स के लिए बायोमेट्रिक और 2-फैक्टर ऑथेंटिकेशन (2FA) हमेशा चालू रखें
- चरण 2: किसी भी अज्ञात लिंक या एआई-जनरेटेड वॉइस/मैसेज पर संवेदनशील क्रेडेंशियल साझा न करें
- चरण 3: साइबर धोखाधड़ी होने पर तुरंत 1930 राष्ट्रीय साइबर हेल्पलाइन पर कॉल कर शिकायत दर्ज करें
- चरण 4: संबंधित बैंक को सूचना दें और cybercrime.gov.in पोर्टल पर 24 घंटे में रिपोर्ट दर्ज कराएं